個人情報が漏れたかもしれないときに最初にやるのは、同じパスワードを使い回しているサービスのパスワードを変えることです。あわせて多要素認証を設定し、流出のあとに届くメールやSMS・電話を疑ってかかります。運転免許証やパスポートの画像が漏れた人は、信用情報機関への「本人申告」も検討します。
9月10日から10月8日までのおよそ4週間で、日本の企業や役所が公表した主な流出は26件にのぼりました。タイムズカーでは運転免許証の画像など約160万件、焼肉きんぐのアプリでは約1,078万件の会員情報が漏れています。漏れた情報の種類ごとに何をすればよいかを順に整理します。
今すぐやること5つ
②メール・銀行・証券・通販のアカウントで多要素認証を設定する
③「お詫び」「返金」「確認」をうたう連絡のリンクを開かない。公式アプリや公式サイトから確かめる
④クレジットカードと銀行・証券口座の明細に身に覚えのない取引がないか見る
⑤免許証やパスポートの画像が漏れたら、信用情報機関に本人申告をする
9月下旬から1か月で相次いだ個人情報の流出
9月半ば以降、通販・交通・物流・金融・大学と業種を問わず流出の発表が続いています。10月6日と7日だけでも、楽天ドライブと損害保険ジャパン、エイチ・アイ・エスが新たに公表しました。10月8日にはローソンが、ローソンIDの利用者など約215万件の流出を公表しています。
| 公表日 | 組織 | 規模と主な情報 |
|---|---|---|
| 9月10日 | さくらインターネット | 136万563アカウントの契約情報・会員情報 |
| 9月11日 | デジタル庁 (GSS) |
約24万6,000件。職員や事業者の氏名・メールアドレス・電話番号など |
| 9月15日 | ムラウチドットコム | 771万6,811件。氏名・住所・電話番号・メールアドレス・生年月日など |
| 9月16日 | Gyazo (Helpfeel) |
ユーザー情報約2,362万件と画像のメタデータ約4.9億件 |
| 9月25日 | ファインズ (予約システム) |
153万6,322件。予約した人の氏名・電話番号・メールアドレス・予約内容 |
| 9月26日 | 京王電鉄グループ | ランサムウェア攻撃で一部の営業システムに障害(公表時点で情報漏えいは確認されていない) |
| 9月27日 | OZmall (スターツ出版) |
最大44万7,610人分のメールアドレス・氏名など |
| 9月27日 | 東京メトロ (メトロポイントクラブ) |
約5万9,000件のメールアドレス |
| 9月28日 | タイムズカー | 約660万件。氏名・住所・生年月日・運転免許の情報など。運転免許証などの画像約160万件を含む |
| 9月29日 | セイコーマート | 約57万アカウントの氏名・住所・電話番号・メールアドレスなど |
| 9月29日 | ヤマト運輸 (クロネコ代金後払いサービス) |
不正アクセスでサービスを停止。漏えいの範囲は調査中 |
| 9月29日 | イープラス (スマチケ) |
1,463件。うち751件は払い戻しの振込先口座の情報 |
| 9月30日 | 佐川急便 (お荷物問い合わせサービス) |
約100日分の荷物の送り主と届け先の氏名・住所・電話番号 |
| 9月30日 | VOISING | 約17万件の氏名・住所・電話番号・購入履歴など |
| 10月2日 | 第一ライフグループ・第一生命 | 従業員と退職者の約12万人分(顧客情報への不正アクセスは確認されていない) |
| 10月2日 | 大阪公立大学 | ランサムウェアとみられる攻撃でシステム障害。少なくとも約13万人分の住所やメールアドレスなどが流出したおそれ(10/8時点) |
| 10月4日 | 日本経済新聞社 | 社員のMicrosoft 365アカウントからなりすましメール約9,000件。Google Workspaceの不正ログインで1,646人分の情報漏えいのおそれ |
| 10月5日 | アンケートサイトinfoQ (GMOインターネットグループ) |
最大94万8,498件の会員情報。会員のポイント約287万円分が不正に交換された |
| 10月5日 | 大起水産 (公式アプリ) |
17万4,933人の氏名・電話番号・メールアドレス・住所・生年月日 |
| 10月5日 | 大和証券 (問い合わせ管理の委託先) |
約11万人の氏名・メールアドレス・証券口座番号など |
| 10月5日 | 物語コーポレーション (焼肉きんぐのアプリ) |
1,078万8,963件。会員番号・氏名・メールアドレス・電話番号 |
| 10月6日 | シチズン時計 (問い合わせフォームの委託先) |
約10万人分。氏名・住所・電話番号、入力していれば銀行口座やカード番号も |
| 10月6日 | 楽天モバイル (楽天ドライブ) |
1万5,382アカウントの保存データ(写真・文書など)。313アカウントは暗号化されたパスワードも |
| 10月7日 | 損害保険ジャパン (問い合わせ対応の委託先) |
延べ約6万件。氏名・電話番号・住所・メールアドレス・勤務先など。大和証券・シチズン時計と同じ委託先 |
| 10月7日 | エイチ・アイ・エス (タイの現地法人) |
最大627人分のパスポート情報(氏名・生年月日・パスポート番号など) |
| 10月8日 | ローソン (ローソンID) |
215万5,345件。メールアドレス・氏名など(入力していれば性別・電話番号・住所も)。アプリ予約の26件はクレジットカード番号の一部も |
26件のうち、件数が100万件(人・アカウント)を超えたものは7件あります。損害保険ジャパン・大和証券・シチズン時計の3社は、問い合わせの管理を任せていた同じ委託先が不正アクセスを受けました。自分が直接使っている会社が無事でも、その会社の委託先から漏れることがあります。
流出が株式市場でどう受け止められ、セキュリティ関連の銘柄がどう動いたかはサイバーセキュリティ関連株23銘柄完全リストで取り上げています。
実際に漏れているのはどんな情報か
26件のうち、漏れた情報の項目が発表されている19件について、名前が挙がった項目を数えました。発表に「など」とあるものは書かれた項目だけを数えているので、実際の件数はこれより多い可能性があります。
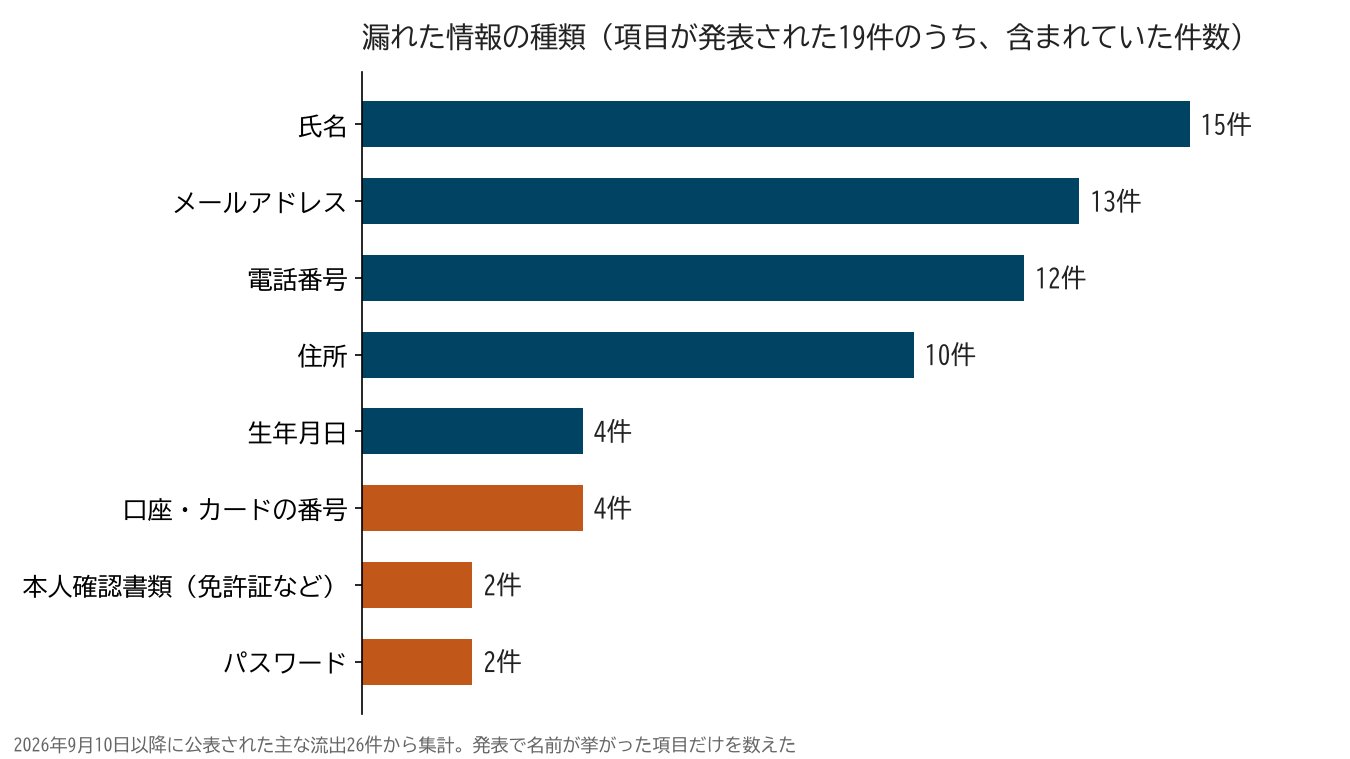
| 情報の種類 | 含まれていた件数 |
|---|---|
| 氏名 | 15件 |
| メールアドレス | 13件 |
| 電話番号 | 12件 |
| 住所 | 10件 |
| 生年月日 | 4件 |
| 口座・カードの番号 | 4件 |
| 免許証・パスポートなどの本人確認書類 | 2件 |
| パスワード(暗号化を含む) | 2件 |
最も多いのは氏名で、メールアドレスと電話番号が続きます。この3つがそろうと、本人の名前を入れた「それらしい」メールやSMSを送れるようになります。流出そのものより、そのあとに届く連絡で被害にあう人が多いのはこのためです。
一方で、口座・カードの番号や本人確認書類の画像が含まれた件は6件と少数でした。数は少なくても、漏れたときの影響は大きい情報です。種類ごとの対策は後の章でまとめます。
まず自分が対象か確かめる方法
流出を公表した会社は、対象の人にメールや郵便で個別に連絡するのが一般的です。ただ、連絡が届くまで数週間かかることがあり、退会した人には届かない場合もあります。
| 確かめ方 | ポイント |
|---|---|
| 会社の公式サイトの「お知らせ」 | ブックマークや検索から公式サイトを開く。届いたメールのリンクからは開かない |
| 会社からの個別の連絡 | 連絡が本物かは、公式サイトに同じ内容が載っているかで確かめる |
| 退会した人向けの窓口 | タイムズカーは退会者が対象かどうかを問い合わせる専用フォームを設けている |
| 利用していたサービスの書き出し | 流出の一覧と、自分が会員になっているサービスを見比べる |
タイムズカーの流出には、退会した人や入会の手続きを途中でやめた人も含まれていました。何年も前に使っていたサービスでも、自分は関係ないと決めつけないほうが安全です。
漏れた情報別に今すぐやること
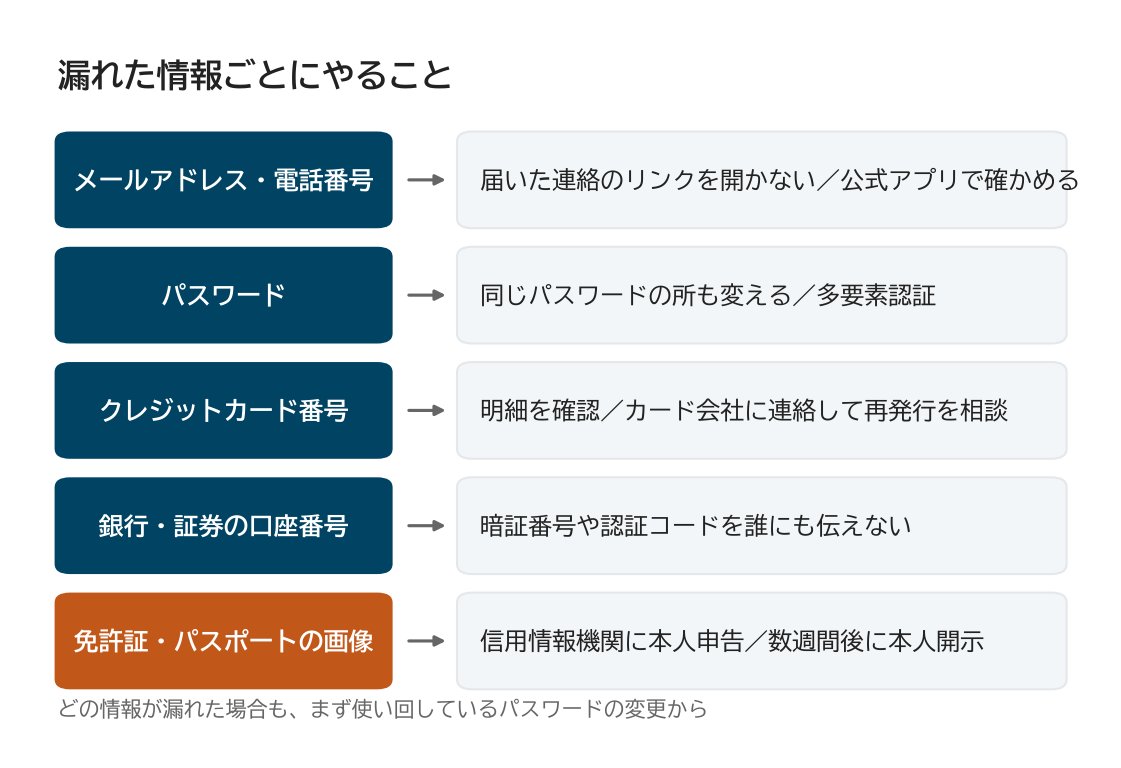
| 漏れた情報 | 起こりうること | やること |
|---|---|---|
| メールアドレス | 偽のお詫びや返金をうたうフィッシングメール | リンクを開かず公式アプリから確かめる。迷惑メールの設定を見直す |
| 電話番号 | SMSの偽の案内、会社や公的機関を名乗る電話 | SMSのリンクを開かない。電話は一度切り、公式の番号にかけ直す |
| 住所 | 身に覚えのない請求のハガキや荷物 | 書かれた番号に電話しない。消費者ホットライン188に相談する |
| 生年月日 | 本人確認で聞かれる情報の悪用 | 生年月日を暗証番号に使っていたら変える |
| パスワード | 同じパスワードを使う別のサービスへの不正ログイン | そのサービスと、同じパスワードのサービスをすべて変える |
| クレジットカード番号 | 通販などでの不正利用 | 明細を確かめ、カード会社に連絡して番号の変更(再発行)を相談する |
| 銀行・証券の口座番号 | 金融機関を名乗る詐欺の連絡 | 暗証番号やワンタイムパスワードを誰にも伝えない |
| 免許証・パスポートの画像 | なりすましでのローンやカードの申し込み | 信用情報機関に本人申告をする。本人開示で身に覚えのない契約を確かめる。免許証は特例の再交付も選べる |
大和証券は、漏れた可能性のある氏名・メールアドレス・口座番号だけでは、証券口座へのログインや取引はできないと説明しています。口座番号だけで預金や株が動かされることは通常ありません。危ないのは、その情報を使って「本人確認のため」と暗証番号や認証コードを聞き出す連絡です。
パスワードの使い回しをやめる
デジタル庁の古川俊治大臣は10月6日の記者会見で、相次ぐ流出を受けて国民に3つの対策を呼び掛けました。
| デジタル大臣の呼び掛け | 理由 |
|---|---|
| ①パスワードの使い回しをやめる | 1つのサービスから漏れると、同じパスワードの別のサービスにも不正ログインされる |
| ②多要素認証を設定する | IDとパスワードが漏れても、不正ログインを防げる可能性が高まる |
| ③不審なメールやSMSに注意する | 実在の企業や役所を装ってIDやパスワードを盗むフィッシングが増えている |
3つの中でも先にやりたいのは①です。全部のサービスを一度に変えるのは大変なので、メール・銀行・証券・クレジットカード・通販から先に変えます。メールのアカウントを取られると、ほかのサービスのパスワードの再設定まで乗っ取られるためです。
覚えられない数のパスワードを管理するには、スマートフォンやブラウザに付いているパスワード管理の機能を使うのが現実的です。紙に書くなら、家の外に持ち出さないようにします。
多要素認証を設定する
多要素認証は、パスワードに加えてスマートフォンに届く確認コードや指紋・顔認証などを求める仕組みです。パスワードが漏れても、それだけではログインできなくなります。
| 方式 | 仕組み | 注意点 |
|---|---|---|
| SMSの確認コード | 電話番号に届く数字を入力する | 偽サイトにコードを入力させる手口がある |
| 認証アプリ | アプリに表示される数字を入力する | スマートフォンを替えるときに引き継ぎが要る |
| パスキー | 指紋や顔認証でログインする。偽サイトでは使えない | 預け先のアカウントを乗っ取られると使われる |
確認コードは、偽のサイトに入力させられると意味がなくなります。確認コードを電話やメールで聞いてくる相手は、まず詐欺を疑います。偽サイトにも強いのが、次の章で取り上げるパスキーです。
パスキーを活用する(設定の手順と注意点)
パスキーは、パスワードの代わりにスマートフォンやパソコンの指紋・顔認証でログインする仕組みです。鍵は登録したサイトとだけ結びつくので、そっくりの偽サイトに誘導されても使われません。覚えるパスワードがないため、流出したパスワードの使い回しも起きません。
| パスワード | パスキー | |
|---|---|---|
| 覚えるもの | 文字列を自分で覚える・管理する | なし(指紋・顔認証や端末のロック解除) |
| サービスから漏れたとき | 同じパスワードの別サービスも危ない | サービス側に秘密の鍵は置かれない |
| 偽サイト | 入力すれば盗まれる | 登録したサイト以外では使えない |
| 弱点 | 使い回し・推測 | 鍵を預けたApple・Googleアカウントの乗っ取り |
設定の流れは、どのサービスでもおおむね同じです。
パスキーを設定する流れ
②「パスキー」または「パスキーを作成」を選ぶ
③スマートフォンの指紋・顔認証(パソコンなら画面ロックの解除)で登録する
④別の端末でもう1つ作っておく(端末をなくしたときの予備)
Googleアカウントなら「セキュリティ」から「パスキーとセキュリティキー」を開き、「パスキーを作成」を選びます。
証券会社では、日本証券業協会が2025年10月15日にガイドラインを改め、ネット取引のログインに生体認証などの強い多要素認証を求めました。2026年9月25日時点で、SBI証券・楽天証券・マネックス証券・松井証券・三菱UFJ eスマート証券・GMOクリック証券・SMBC日興証券・三菱UFJモルガン・スタンレー証券の8社が、パスキーの案内ページを設けています。証券口座と銀行口座から先に切り替えるのがおすすめです。
注意したいのは、多くのパスキーがApple・Googleのアカウントを通じて端末間で共有されることです。そのアカウントを乗っ取られると、預けたパスキーごと使われるおそれがあります。実際に、AppleやGoogleのアカウントを経由して証券口座が不正に取引された事案も起きました。SBI証券は10月2日、クラウドに保存したパスキーやパスワードのメモが悪用された疑いがあるとして、GoogleやAppleのアカウントに認証アプリなどの強い2段階認証を設定するよう顧客に呼び掛けました。パスキーを使うときは、Apple・Googleのアカウント自体に多要素認証をかけ、パスワードを使い回さないことが前提です。預け先を固める手順はApple・Googleアカウント乗っ取りで証券口座不正取引相次ぐで詳しく解説しています。
流出のあとに届く連絡を疑う(二次被害の手口)
流出を公表した会社の多くが、自社を装ったメールやSMS・電話に気をつけるよう呼び掛けています。タイムズカーは「当社がメール、SMS、電話等でパスワードやクレジットカード情報をお伺いすることはありません」と案内しています。
フィッシング対策協議会によると、2026年8月に寄せられたフィッシングの報告は82,338件で、7月より16,219件(約24.5%)増えました。調査用のメールアドレスに届いたフィッシングメールのうち約32.3%は、差出人に実在する会社のアドレスを使った「なりすまし」でした。差出人の表示だけでは本物かどうか見分けられません。
| よくある連絡 | 中身 | 対応 |
|---|---|---|
| お詫び・返金の案内 | 「流出のお詫びにポイントを付与」「返金手続きはこちら」 | リンクを開かない。公式アプリで同じ案内があるか確かめる |
| 個人情報を消すという電話 | 「個人情報が漏れているので削除してあげる」 | 国民生活センターなどの公的機関がこうした電話をすることはない。すぐ切る |
| 身に覚えのない請求 | 「未納料金で訴訟になる」というハガキ | 書かれた番号に連絡しない。消費者ホットライン188に相談 |
| 本人確認のお願い | 「不正利用の確認のため暗証番号と認証コードを」 | 金融機関が電話やメールで暗証番号を聞くことは原則ない |
迷ったときは、相手が名乗った会社の公式サイトに載っている電話番号に自分からかけ直します。警察への相談は「#9110」、契約や請求のトラブルは消費者ホットライン「188」が窓口です。
免許証やパスポートの画像が漏れたら(信用情報機関への本人申告)
免許証の画像があれば、他人がその名前でローンやクレジットカードを申し込めてしまうおそれがあります。氏名や生年月日、顔写真は変えられないので、パスワードのように「変えて終わり」とはいきません。
そこで使えるのが、信用情報機関の本人申告です。「免許証の画像が漏れた」などの事情を自分の信用情報に登録しておくと、ローンやカードの審査で金融会社がその記録を見て、慎重に本人確認をするきっかけになります。日本には3つの信用情報機関があります。
| JICC | CIC | 全国銀行個人信用情報センター | |
|---|---|---|---|
| 主な加盟先 | 消費者金融など | クレジットカード会社など | 銀行など |
| ネットの申し込み | スマホアプリ | インターネット | インターネット(マイナンバーカードが必要) |
| 手数料(ネット) | 700円 | 1,000円 | 500円 |
| 郵送 | あり | あり | あり |
JICCでは、免許証は手元にあるのに画像などが漏れた場合を「名義の悪用防止」として登録できます。JICCとCICの登録期間は5年です。タイムズカーの流出のあと、3つの機関には申し込みが集中しました。JICCは10月2日夕方から4日までアプリの受付を止め、全国銀行個人信用情報センターも手続きに通常より日数がかかると案内しています。
本人申告にはできないこともあります。全国銀行個人信用情報センターは、登録しても金融会社の審査の判断を縛るものではなく、悪用を防ぐ効果を保証するものでもないと説明しています。預金口座を開くときには照会されないことも明記しています。本人申告は「審査の場面で気づいてもらう」ための備えと考えておきます。
運転免許証は特例で再交付を受けられる
タイムズカーの流出を受けて、愛知・広島・香川・石川などの公安委員会は、情報が漏れた可能性がある人に運転免許証の再交付を特例で認めています。ふだんの再交付は紛失や破損、住所の変更などのときに限られる手続きです。
| 項目 | 石川県の例 |
|---|---|
| 変わるもの | 顔写真と、免許証番号の末尾 |
| 手数料 | カード型の免許証は2,600円、マイナ免許証は1,500円 |
| 申請先 | 運転免許センターや一部の警察署 |
番号がすべて新しくなるわけではないので、再交付だけで悪用を防げるとは限りません。信用情報機関への本人申告と組み合わせると安心です。受付の場所や持ち物、期限は都道府県で違うので、住んでいる地域の警察の案内で確かめてください。
身に覚えのない契約がないか確かめる(本人開示)
信用情報機関には、自分の名前で結ばれたローンやクレジットカードの契約を確かめられる本人開示の仕組みもあります。知らない契約が載っていれば、すでになりすましに使われたことが分かります。
| いつ確かめるか | 見るところ |
|---|---|
| 流出の連絡を受けてから数週間後 | 自分が申し込んでいないローン・カードの契約 |
| その後も年に1〜2回 | 新しい契約、照会(審査で情報を見られた)記録 |
| 知らない請求が届いたとき | その請求に対応する契約があるかどうか |
知らない契約が見つかったら、その金融会社と警察に連絡します。本人開示の手数料や申し込み方法は、各機関の公式サイトで確かめてください。
クレジットカードと銀行・証券口座の点検
カード番号が漏れたと連絡があった場合や、明細に知らない取引があった場合は、カードの裏面にある番号からカード会社に連絡します。番号を変える再発行に応じてもらえることが多く、不正利用分は補償の対象になる場合があります。
| 点検すること | やり方 |
|---|---|
| カードの利用明細 | 少額の知らない請求も見逃さない。少額で使えるか試されることがある |
| 利用通知の設定 | カードを使うたびにアプリやメールに通知が来るようにする |
| 銀行・証券のログイン履歴 | 知らない日時や端末からのログインがないか |
| 登録情報の変更通知 | メールアドレスや電話番号を勝手に変えられていないか |
証券口座では、乗っ取った口座で株を売り買いされる被害も起きています。証券口座を守る設定は証券口座の乗っ取り|出金を止めても防げない理由と対策にまとめています。
これから個人情報を渡すときに気をつけること
流出を完全に防ぐことは、利用者の側からはできません。それでも、漏れたときの被害を小さくする工夫はあります。
| 工夫 | 理由 |
|---|---|
| 使わなくなったサービスは退会する | 持っている会員情報が少ないほど、漏れる先も減る |
| 退会するときに情報の消去を求める | タイムズカーは退会した人の免許証画像も7年間保管していたと報じられた |
| 本人確認書類のアップロードは必要なときだけ | 画像は1度漏れると取り消せない |
| 大事な用途のメールアドレスを分ける | 銀行・証券用のアドレスを通販や懸賞に使わない |
| アンケートや懸賞で生年月日まで書かない | 必須でない項目は空けておく |
個人情報保護法では、会社が利用する必要がなくなった個人データなどについて、本人が利用の停止や消去を求められる場合があります。退会のときに、会社の窓口で保管している情報の扱いを聞いておくと安心です。
やってはいけないこと・よくある誤解
| やってはいけないこと | 理由 |
|---|---|
| 「漏れたか調べます」というサイトにパスワードを入れる | それ自体がパスワードを盗む仕掛けのことがある |
| SNSの「流出データ販売」の噂をうのみにする | 楽天の会員情報約1億件を売るという投稿があったが、楽天は漏えいを否定している |
| 流出の連絡のメールから問い合わせる | 偽の連絡だと、そのまま詐欺の窓口につながる |
| パスワードの末尾だけ変える | 「pass1」を「pass2」にするような変え方は推測されやすい |
| 何もしないまま様子を見る | パスワードの変更と多要素認証は、漏れていなくても損がない |
流出のニュースが続くと不安になりますが、慌てて知らない窓口に連絡するのが一番危険です。公式の情報だけを見て、自分でできる手順を1つずつ進めます。
まとめ
| 優先度 | やること |
|---|---|
| 今日 | 使い回しているパスワードを変える。メール・銀行・証券・カード・通販を先に |
| 今日 | 多要素認証を設定する。確認コードは誰にも教えない |
| 今日から | 「お詫び」「返金」「確認」の連絡はリンクを開かず、公式アプリで確かめる |
| 今週中 | カードと口座の明細、ログイン履歴を見る。利用通知をオンにする |
| 免許証などが漏れた人 | 信用情報機関に本人申告。数週間後に本人開示で知らない契約がないか確かめる |
| これから | 使わないサービスは退会し、本人確認書類を渡す先を絞る |
漏れた情報は取り戻せませんが、悪用されにくくすることはできます。特にパスワードの使い回しをやめることと、届いた連絡を疑う習慣の2つは、次にどの会社から流出があっても効く対策です。
次に読むなら
→ Apple・Googleアカウント乗っ取りで証券口座不正取引相次ぐ|パスキー悪用の新手口と今すぐできる対策
証券口座そのものを守る設定を確かめたいなら
→ 証券口座の乗っ取り|出金を止めても防げない理由と対策
流出が続くなかで買われているセキュリティ関連の銘柄を見たいなら
→ サイバーセキュリティ関連株23銘柄完全リスト【2026年最新】